Ce qu’il faut retenir : Crashtest Security en bref
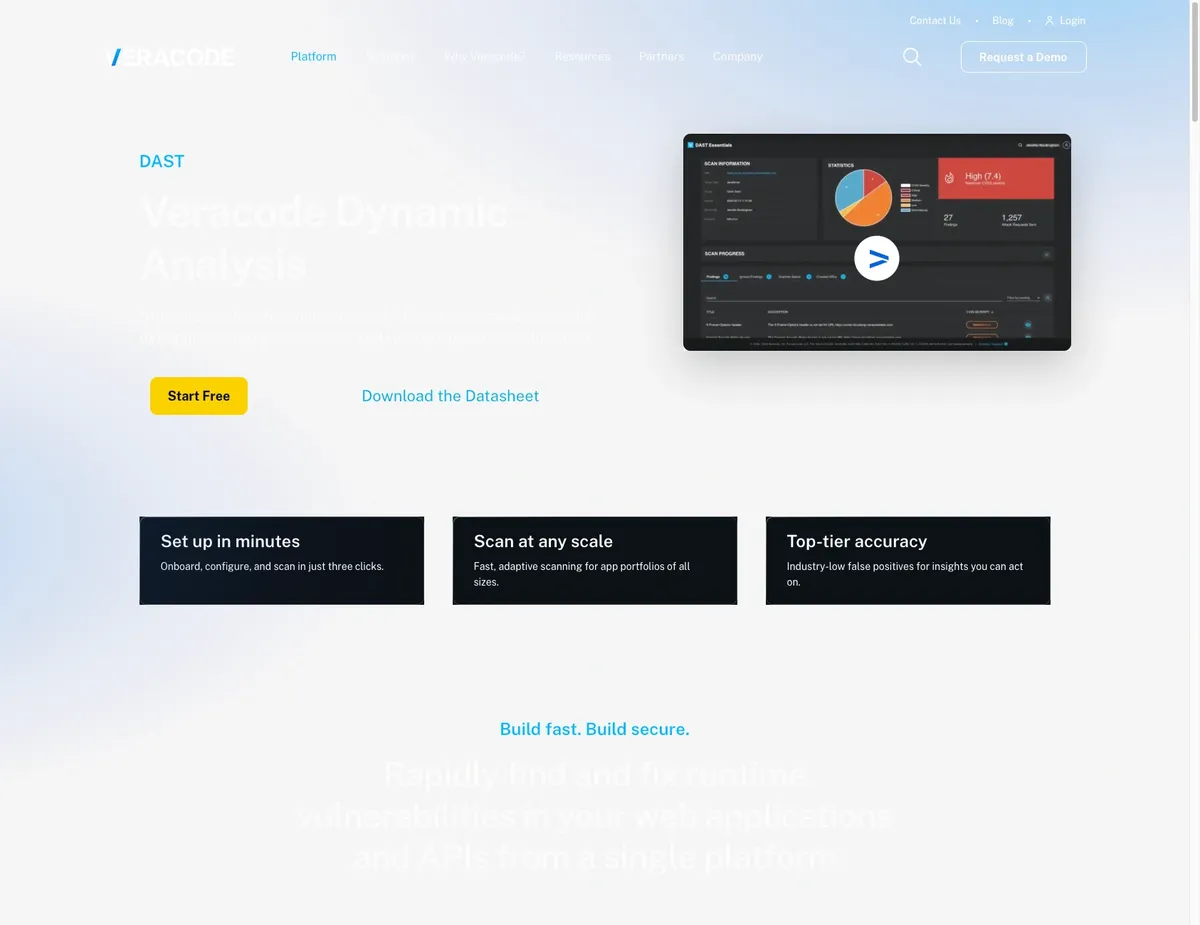
✅ Crashtest Security est un logiciel de détection de vulnérabilités accessible sur abonnement à partir de 69,00 € par mois.❤️ Crashtest Security est un scanner de vulnérabilités SaaS conçu pour les équipes de développement agiles. Il automatise les tests de sécurité (DAST) sur les applications web, API et microservices avant la mise en production. S’intégrant parfaitement aux pipelines CI/CD, il identifie les menaces (Top 10 OWASP) pour protéger votre code et vos clients de manière continue et simplifiée.
| Type de logiciel | Logiciel de détection de vulnérabilités |
| Utilisateurs | Entreprises & professionnels |
| Editeur | VERACODE |
| Hébergement des données | USA |
| Version gratuite | ✅ |
| Essai gratuit | ✅ |
| Plans tarifaires | à partir de 69,00 € par mois |
| Nombre de fonctionnalités | + de 25 |
| Nombre d’intégrations | + de 49 |
| API ouverte | ✅ |
| Popularité | ⭐⭐⭐⭐⭐ |
| Notre avis | ⭐⭐⭐⭐⭐ |
| Date du test & sources | 2026 / veracode.com |
Présentation de Crashtest Security
Crashtest Security : Le cockpit souverain de détection d’élite pour une cybersécurité agile
Crashtest Security s’établit comme la plateforme de référence pour orchestrer scrupuleusement l’analyse des vulnérabilités au sein des applications web et des API d’élite. Ce logiciel SaaS souverain éradique scrupuleusement les gisements de risques avant chaque mise en production en proposant des tests de sécurité dynamiques (DAST) entièrement automatisés, conformes scrupuleusement au Top 10 de l’OWASP. Sa force majeure repose sur son module d’exploration avancée, capable d’identifier chirurgicalement les vecteurs d’attaque sur des applications multipages et JavaScript complexes, garantissant ainsi une protection irréprochable du patrimoine numérique.Crashtest Security facilite scrupuleusement l’agilité des équipes DevOps via une intégration native chirurgicale dans les pipelines CI/CD, offrant une visibilité panoramique sur la santé sécuritaire du code. Parallèlement, pour l’excellence de la gestion financière, des écosystèmes comme MeridianLink Consumer centralisent scrupuleusement les gisements de demandes de prêts. Crashtest Security se distingue toutefois par sa mission de défense proactive, permettant de configurer scrupuleusement des scans détaillés en quelques minutes seulement.
En automatisant scrupuleusement la remédiation et la surveillance continue, cet instrument transforme la cybersécurité en un parcours fluide et maîtrisé. C’est l’atout indispensable pour quiconque souhaite scrupuleusement valoriser sa résilience logicielle et assurer scrupuleusement une sécurité exemplaire pour ses usagers au sein d’un environnement numérique puissant.
Crashtest Security et l’intelligence artificielle
Crashtest Security est un logiciel de détection de vulnérabilités qui ne semble pas être doté de fonctionnalité IACrashtest Security est un logiciel de détection de vulnérabilités
Crashtest Security est un logiciel de détection de vulnérabilités américain assez connu.Qu’est-ce qu’un logiciel de détection de vulnérabilités ?
Un logiciel de détection de vulnérabilités scanne les réseaux, systèmes et applications pour identifier les failles de sécurité potentielles. Il compare la configuration existante à une base de données de menaces connues afin de signaler les points faibles avant qu’ils ne soient exploités par des cybercriminels. En fournissant des rapports détaillés et des conseils de remédiation, il permet aux équipes techniques de renforcer proactivement leur infrastructure informatique.
▶ Logiciels de détection de vulnérabilités
Crashtest Security est un logiciel en mode SaaS « software as a service » (« logiciel en tant que service » en français), ce qui veut dire qu’il est accessible en ligne depuis toutes les plateformes (PC / Mac) et depuis tous les OS (Windows, Linux, MacOS …) via un navigateur web comme Chrome, Firefox, Safari …
Vous pouvez aussi utiliser ce progiciel en mobilité, via un browser mobile depuis votre smartphone / tablette, mais il ne semble toutefois pas proposer d’application mobile native.
Les prix de Crashtest Security
Tarifs des abonnements
Crashtest Security est un logiciel SaaS disponible sous forme d’abonnement : plusieurs offres à différents prix sont proposées en fonction de différents critères : nombre de fonctionnalités, quotas d’utilisation, durée d’engagement …Le prix de Crashtest Security est de 69,00 € par mois dans sa version de base la moins chère :
Grille tarifaire
| Essai gratuit | ✅ |
| Standard | 69,00 € /mois et /utilisateur |
Crashtest Security gratuit : 0€ /mois /utilisateur
- Crashtest Security est disponible en version gratuite avec des fonctionnalités limitées / quotas.
- Branding obligatoire (impossible à supprimer)
Standard : 69,00 € /mois et /utilisateur
- Crashtest Security dans sa version de base avec des fonctionnalités souvent limitées mais qui peuvent suffire pour une petite entreprise.
- Accès limité à l’assistance technique (centre d’aide en ligne)
Code de réduction & offre d’essai gratuit
❤️ Vous pouvez essayer gratuitement Crashtest Security✅ Pendant environ 2 semaines
✅ Inscription sans engagement et sans carte bancaire
✅ Nous ne proposons pas de code promo pour Crashtest Security mais vous pouvez toutefois obtenir une réduction sur le prix en contrepartie d’un engagement annuel (les éditeurs offrent en général 10 à 30% de réduction).
Comprendre & décrypter cette grille tarifaire :
Ces prix ont été mis à jour cette année à partir du site Internet de l’éditeur ou bien à partir de la documentation accessible : ils peuvent donc être différents des prix réels (notamment à cause des taux de change dollars / euros). Nous vous conseillons donc de vous rendre sur le site de l’éditeur afin de les vérifier avant de vous engager (ils peuvent notamment varier en fonction du nombre de licences et du nombre d’options).
Sauf mention contraire, tous les prix figurant sur notre site Internet n’incluent pas la TVA et sont soumis à la TVA française.
Après avoir analysé les prix de 28 progiciels de détection de vulnérabilités nous avons calculé qu’un abonnement à un logiciel de détection de vulnérabilités coute en moyenne 178,32 € par mois (il s’agit d’une simple analyse tarifaire car ces services peuvent avoir des caractéristiques très différentes) : Crashtest Security est donc à notre avis très bien positionné d’un point de vue rapport qualité/prix.
Crashtest Security : les avis des utilisateurs
Nous avons scruté le web à l’affût d’avis clients sur Crashtest Security et nous en avons comptabilisé plus de 14 déposés sur 4 plateformes d’avis et de notation de logiciels !D’après nos calculs, le logiciel Crashtest Security obtient une note moyenne de 9,06/10 de la part de ses utilisateurs ainsi que 100% d’avis positifs et très positifs !
Dans le détail :
– Fonctionnalités : 9,20/10
– Ergonomie : 9,20/10
– Support technique : 10/10
– Rapport qualité / prix : 9,40/10
Crashtest Security : l’automatisation simplifiée des audits de vulnérabilité
D’après les utilisateurs, Crashtest Security est un outil professionnel offrant un excellent rapport qualité-prix pour intégrer la vérification de sécurité dans le cycle de développement logiciel. Selon les avis, la plateforme élimine les tâches fastidieuses liées aux outils open source en générant des rapports clairs et exploitables, permettant de comparer l’efficacité des mesures prises via des tests avant/après.Les clients apprécient la facilité d’intégration aux projets informatiques existants et la gestion sans tracas des vulnérabilités. En parallèle, des retours sur des outils comme TriNet Expense vantent la capture automatisée des reçus pour la gestion des dépenses.
Concernant Crashtest Security, les utilisateurs ne voient actuellement aucun point majeur à améliorer, jugeant la solution parfaitement adaptée à l’optimisation continue de leurs systèmes.
Extraits d’avis d’utilisateurs
Avis client #1 ⭐⭐⭐⭐⭐
Crashtest s’intègre facilement A vos projets informatiques. Par exemple, pour vérifier l’efficacité des mesures prises pour renforcer la sécurité informatique grâce A des tests avant/après. Il élimine le travail fastidieux et détaillé requis par les outils open source courants d’analyse des vulnérabilités et génère des rapports conviviaux et compréhensibles.Avis client #2 ⭐⭐⭐⭐⭐
Service professionnel avec un excellent rapport qualité/prix.Avis client #3 ⭐⭐⭐⭐⭐
Tenue de registres précise et facilité d’utilisation.Avis client #4 ⭐⭐⭐⭐⭐
Ce que j’ai le plus apprécié, c’est l’option Basic, une formule gratuite pour créer son propre site web.Avis client #5 ⭐⭐⭐⭐
TriNet, une plateforme de gestion des dépenses performanteA qui s’adresse Crashtest Security ?
Crashtest Security s’adresse prioritairement aux directeurs techniques (CTO), aux ingénieurs DevOps et aux responsables de la sécurité des applications au sein des entreprises de toutes tailles qui exigent une protection cybernétique de haut niveau. En proposant des tests de sécurité dynamique des applications (DAST) via les technologies de Veracode, ce logiciel cible les organisations qui souhaitent détecter les vulnérabilités d’exécution en temps réel. Le logiciel s’adresse spécifiquement aux équipes de développement cherchant à sécuriser leurs applications web et leurs API tout au long de leur cycle de vie, garantissant ainsi que chaque mise en production est exempte de failles critiques.Crashtest Security cible les structures exigeantes qui placent la gestion des vulnérabilités et l’intégrité des données au centre de leur performance opérationnelle, offrant des solutions automatisées pour se prémunir contre les intrusions malveillantes. En facilitant l’identification systématique des risques de sécurité dès les phases d’essai, il permet de réduire les coûts de remédiation et de renforcer la confiance des utilisateurs.
C’est la solution idéale pour transformer la cybersécurité applicative en un processus fluide, structuré et parfaitement intégré aux pipelines de livraison continue, garantissant ainsi un succès technologique durable et une résilience numérique exemplaire face aux menaces informatiques mondiales de plus en plus sophistiquées.
Les fonctionnalités de Crashtest Security
Crashtest Security : Détection de vulnérabilités et sécurité agile
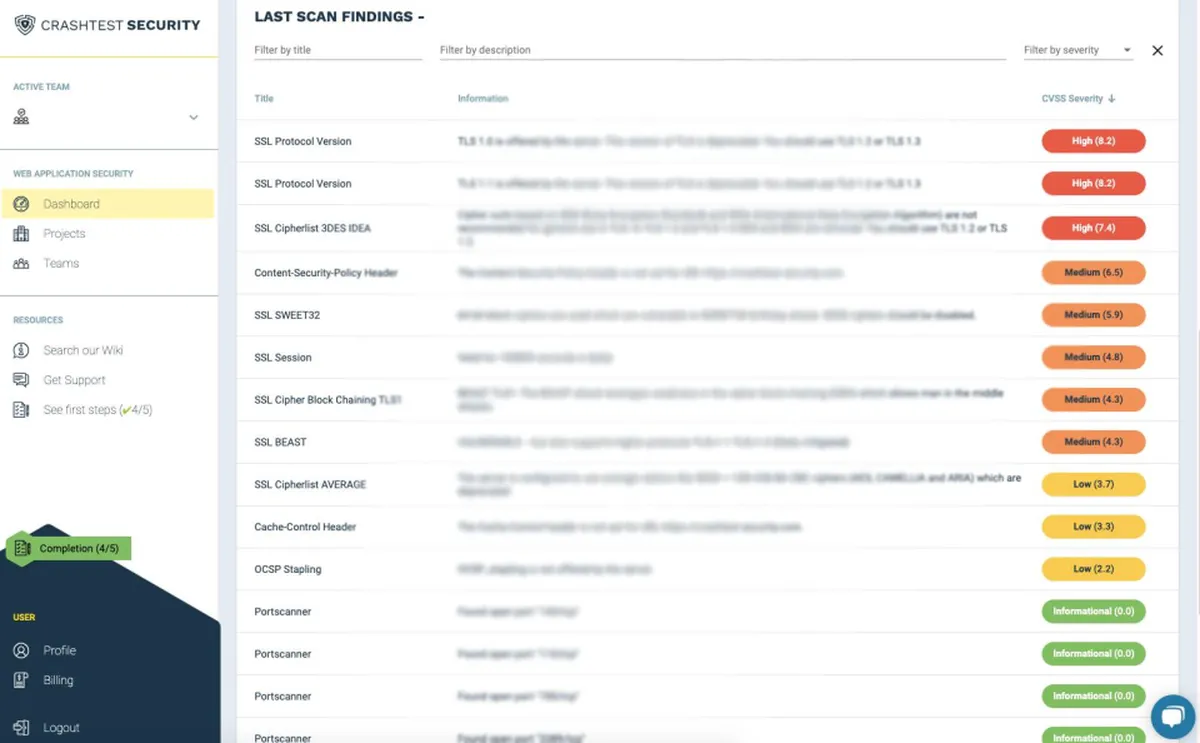
Crashtest Security est un logiciel de détection de vulnérabilités conçu pour sécuriser les applications web et les microservices. La plateforme propose des tests dynamiques de sécurité (DAST) et des analyses boîte noire automatisées pour identifier les failles.Ses fonctionnalités incluent la surveillance continue, l’évaluation des risques et la priorisation des correctifs via un tableau de bord d’activité. Crashtest facilite l’intégration dans les cycles de développement grâce à une API robuste et des intégrations tierces (CI/CD). Doté de rapports statistiques détaillés et d’une gestion des actifs par étiquetage, il assure une surveillance constante du serveur et de la conformité pour prévenir les menaces web.
Liste des fonctionnalités de Crashtest Security
| Analyse des vulnérabilités | Évaluation des vulnérabilités |
| Tests dynamiques de sécurité des applications (DAST) | Pentesting automatisé intégré au pipeline CI/CD |
| Scanners de vulnérabilités | Sécurité des applications |
| Gestion des menaces Web | Surveillance de la conformité |
| Surveillance continue | Analyse Web |
| Pentesting en boîte noire | API |
| Intégrations tierces | Tableau de bord d’activité |
| Journalisation et rapports | Analyse des risques |
| Priorisation | Découverte des actifs |
| Analyse du réseau | Gestion des correctifs |
C’est notamment le cas de l’intelligence artificielle ✨ : de plus en plus d’éditeurs ajoutent de nouvelles fonctionnalités utilisant l’IA qui peuvent aussi nécessiter un abonnement supplémentaire à une IA générative (GenAI) / LLM comme ChatGPT, Gemini, Mistral, Claude …
Interface & ergonomie
Crashtest Security offre une interface responsive (elle s’adapte à la taille de votre écran) et disponible en plusieurs langues, dont l’anglaisNous pensons que le logiciel de détection de vulnérabilités Crashtest Security offre une interface utilisateur agréable à utiliser, très intuitive, avec de nombreuses options de personnalisation et de paramétrage, ce qui permettra d’améliorer la productivité de vos équipes et de renforcer la collaboration au sein de votre entreprise.
Vidéo de prise en main de ce logiciel de détection de vulnérabilités :

Intégrations & API
De nombreuses intégrations tierces
D’après sa fiche technique Crashtest Security peut se connecter à plus de 49 solutions tierces afin de faciliter les échanges de données entre applications, de gagner en productivité, et de bénéficier de nouvelles fonctionnalités.Liste des intégrations de Crashtest Security
| Azure DevOps Projects | Bamboo | Bitbucket |
| CircleCI | CodeShip | DefectDojo |
| Discord | Faraday | GitHub |
| GitLab | Google Cloud Build | Google Hangouts |
| Heroku | Jenkins | Jira |
| Mattermost | Microsoft Teams | Slack |
| TeamCity | Travis CI | Asana |
| Bitbucket | GitHub | GitLab |
| Jenkins | Jira | Slack |
| Slack | Asana | Jira |
Une API ouverte
Ce logiciel dispose d’une API ouverte pour vous permettre de réaliser des développements sur-mesure, mais aussi pour communiquer et échanger des informations avec d’autres progiciels SaaS. Cette interface de programmation peut toutefois être réservée aux clients premiums.Vous pouvez également importer toutes vos données dans sa base de données via un fichier CSV.
Sécurité & support technique
Sécurité & hébergement de vos données
Crashtest Security est un logiciel hébergé dans le cloud et ne nécessite donc aucune maintenance informatique car les mises à jour seront effectuées par l’éditeur.Il se chargera également de sécuriser vos données (chiffrement, SSL, authentification à deux facteurs …), qui seront stockées sur un serveur / data center basé aux Etats-Unis (la législation RGPD s’applique donc pour les utilisateurs français et européens).
Support technique & formation
Nous avons vérifié : cet éditeur propose bien un service après-vente pour vous venir en aide lors de l’installation et de la configuration de son logiciel, mais aussi en cas de problème technique.Vous pouvez dans un premier temps utiliser l’assistance en ligne (base documentaire, forums, tutoriels sur la chaine YouTube …) avant de contacter leur help desk (échange par email ou via un chat en ligne avec un technicien) ou d’appeler le SAV.
Si vous souhaitez contacter le siège social de l’éditeur VERACODE vous pouvez adresse votre courrier à son fondateur Daniel Schosser à l’adresse Burlington, Massachusetts, United States.
A noter que cet éditeur propose également des formations sur son site ( veracode.com ), via des vidéos, des webinars …
Informations sur l’éditeur
L’éditeur de ce progiciel de détection de vulnérabilités est VERACODE.Il a réalisé un CA 2023 : $175.4K
Créé en 2006, l’éditeur de logiciels américain Veracode est un leader incontesté dans l’analyse des risques et la sécurisation du code à l’ère de l’intelligence artificielle. Hébergée de manière totalement souveraine pour ses clients européens, cette plateforme SaaS états-unienne unifie la détection des failles tout au long du cycle de développement logiciel. Son moteur centralisé déploie un arsenal d’analyses redoutables : Veracode Static Analysis (SAST) pour scruter le code propriétaire, Software Composition Analysis (SCA) pour auditer les licences et composants open source, ou encore Dynamic Analysis (DAST) pour simuler des intrusions automatisées sur des applications en cours d’exécution. Pour les infrastructures modernes, le module Container traque les erreurs de configuration et les secrets exposés.
L’outil se distingue particulièrement par Veracode Fix, une assistance intelligente dopée à l’IA et supervisée par des experts, proposant des remédiations instantanées ultra-précises directement dans l’environnement de développement. Fort de l’analyse quotidienne de milliers d’applications, cet expert nord-américain garantit des taux d’erreurs minimes. En dotant les développeurs de conseils automatisés et de formations ciblées, l’entreprise permet aux multinationales de concilier une vitesse de déploiement fulgurante avec une posture de sécurité logicielle infaillible.
Crashtest Security : avantages & inconvénients
Ses avantages & points forts
Crashtest Security : La cybersécurité automatisée pour le développement agileCrashtest Security s’affirme comme une sentinelle indispensable pour les équipes de développement moderne, offrant une suite d’analyse de vulnérabilité robuste et automatisée. Spécialement conçu pour les applications web complexes (SPA, Javascript, multi-pages), le logiciel effectue des tests de pénétration en boîte noire pour identifier les failles de sécurité avant qu’elles ne soient exploitées. Son avantage stratégique majeur est son intégration transparente dans le pipeline CI/CD, permettant de détecter les risques en temps réel à chaque cycle de développement.
En automatisant le pentesting, Crashtest Security réduit drastiquement la charge de travail des experts en sécurité tout en garantissant une protection continue contre les cybermenaces. C’est la solution de confiance pour les entreprises souhaitant livrer des logiciels sécurisés sans compromettre leur agilité, assurant ainsi une résilience numérique totale face aux vulnérabilités du web.
Ses inconvénients & points faibles
– Nécessite une connexion Internet
Notre avis final sur Crashtest Security
Voici notre avis sur Crashtest Security : avec la note de 9,3/10 que nous lui attribuons, Crashtest Security est un logiciel de détection de vulnérabilités que nous recommandons fortement car c’est l’un des meilleurs de sa catégorie (nous l’avons classé n°5).Ce qu’on aime chez Crashtest Security :
Crashtest Security est un logiciel de test de vulnérabilité automatisé pour les applications web. Il permet aux responsables de détecter les menaces de cybersécurité en analysant les pages et documents pour identifier les vecteurs d’attaque.
C’est un outil essentiel pour protéger l’infrastructure numérique des entreprises contre les intrusions.
Les alternatives à Crashtest Security : les meilleurs logiciels de détection de vulnérabilités
Voici notre sélection d’alternatives à Crashtest Security (logiciels concurrents avec des fonctionnalités similaires) :
Les utilisateurs préfèrent parfois utiliser des solutions concurrentes car elles peuvent être moins couteuses, moins complexes, mieux adaptées aux besoins de leur entreprise …
– OpenSSL : Il s’agit d’une boîte à outils robuste, de qualité commerciale et complète pour les protocoles Transport Layer Security (TLS) et Secure Sockets Layer (SSL). C’est également une bibliothèque de cryptographie à usage général.
– Let’s Encrypt : Il s’agit d’une autorité de certification gratuite, automatisée et ouverte qui vous est proposée par l’ISRG (Internet Security Research Group) à but non lucratif.
– Ensighten : Ensighten est une société complète de sécurité de sites Web, offrant une conformité, une application et une protection côté client de nouvelle génération contre la perte de données, l’injection d’annonces et l’intrusion.
– Spring Security : Il s’agit d’un cadre qui se concentre sur la fourniture à la fois d’authentification et d’autorisation aux applications Java. La vraie puissance de Spring Security réside dans la facilité avec laquelle il peut être étendu pour répondre à des exigences personnalisées.
– Authy : Nous créons l’application pour smartphone d’authentification à deux facteurs la mieux notée pour les consommateurs, une API Rest pour les développeurs et une plate-forme d’authentification forte pour l’entreprise.
On peut également citer ces alternatives populaires :
– WebTitan
– Action1
– Nessus
– Astra Pentest
– Heimdal Endpoint Detection and Response (EDR)
– Finite State
– Acunetix
– Invicti
– KernelCare Enterprise
– SanerNow
Rubrik et WebTitan se distinguent comme ses principaux concurrents, notamment grâce à leur similarité, leur popularité et les avis des utilisateurs. Parmi les 85 meilleures alternatives à Crashtest Security, Malwarebytes Endpoint Protection arrive en tête, suivi de WebTitan, tandis que Crashtest Security se classe 36e. Malwarebytes Endpoint Protection compte le plus grand nombre d’avis (2 231), contre seulement 3 pour Crashtest Security.
Les utilisateurs estiment que Malwarebytes Endpoint Protection offre le meilleur rapport qualité-prix, suivi de WebTitan, tandis que Crashtest Security se classe 32e. Enfin, les utilisateurs considèrent Malwarebytes Endpoint Protection et WebTitan comme les plus faciles à utiliser, Crashtest Security occupant la 35e place.
FAQ, sources & méthodologie
Notre méthodologie
J’ai rédigé cet article FAQ sur Crashtest Security et ses alternatives afin de vous permettre de comparer les différentes applications de détection de vulnérabilités du marché en fonction de plusieurs critères : leurs prix, leurs fonctionnalités, leur utilité en entreprise …Les avis et articles publiés sur notre comparateur de logiciels SaaS utilisent différentes ressources comme le site Internet et la documentation commerciale de l’éditeur, les avis publiés en ligne par les utilisateurs, parfois en réalisant un test du logiciel … Notez bien que ces informations sont données à titre indicatif et sont susceptibles d’évoluer avec les mises à jour des éditeurs.
La transparence est une valeur essentielle pour Logiciels.Pro, qui fonctionne grâce au soutien de ses lecteurs. Certains articles comme celui-ci peuvent contenir des liens d’affiliation : l’éditeur SaaS nous reversera une commission si vous réalisez un achat (cela n’aura aucun impact sur le prix final)
Nous vous invitons enfin à consulter notre méthodologie d’analyse afin de tout comprendre aux avis et aux notes que nous attribuons.
Nos sources
Vous pouvez consulter les ressources suivantes afin de trouver plus d’informations car ce test de Crashtest Security utilise de nombreuses données et ressources que vous pouvez consulter en ligne afin d’approfondir vos recherches, et notamment le site Internet de Crashtest Security, son profil LinkedIn et sa page Facebook.Je vous invite également à consulter les forums dédiés à Crashtest Security sur Reddit afin de trouver de nombreux autres avis objectifs déposés par ses utilisateurs.